6号文落地,医院数据安全的考题从“有没有”变成“能否证明” | 深度解读
2026年2月12日,国家卫生健康委会同公安部、国家网信办、国家中医药局、国家疾控局五部门联合印发《医疗卫生机构数据安全和个人信息保护管理办法(试行)》(国卫规划发〔2026〕6号,下称“6号文”),全文7章40条,自印发之日起施行。很多医院的第一反应是“又要采购设备”,但6号文真正传递的信号常被忽略:通篇反复出现的不是“防火墙、漏洞”,而是“报送、审批、日志、审计、报告”。它把医院数据安全从一道技术题,变成了责任题与证据题——信息中心领导真正要面对的两个字,是“担责”。当88个勒索团伙正在活跃瞄准医疗行业(Sophos《The State of Ransomware in Healthcare 2025》),这份文件的分量,被多数人低估了。
一、三个被低估的合规落点,恰是多数方案给不了的
6号文不替代等保与密评,而是把监管焦点从“系统与边界”移到“数据与身份”。以下三个落点条款硬、周期紧,常规“DLP思路”最容易漏掉:
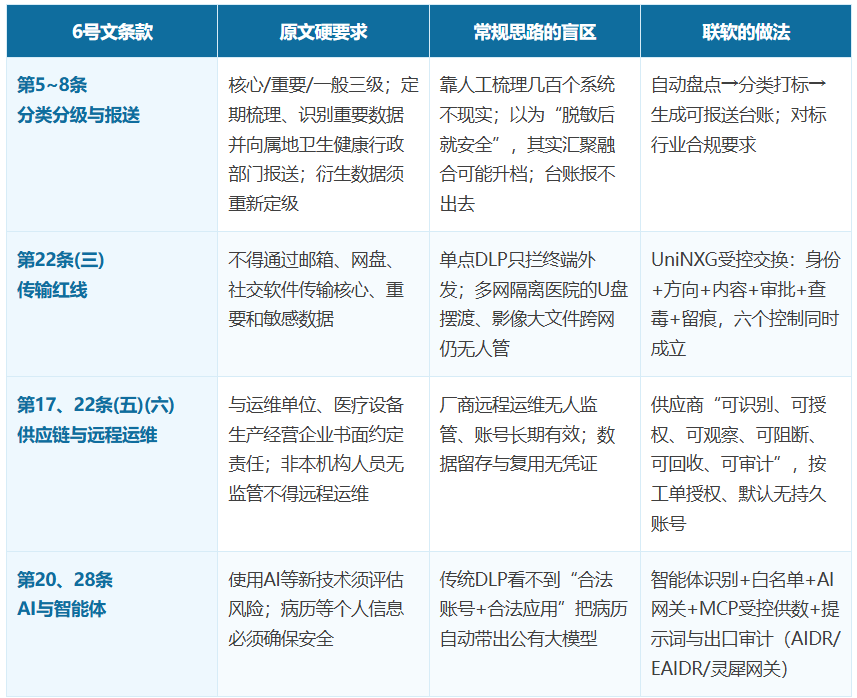
别忘了两处“硬指标”:第19条要求重要数据事件处置/溯源日志留存不少于1年、提供/委托/共同处理不少于3年(核心数据处置溯源则不少于3年);第11条核心数据跨法人提供累计达上年末静态总量30%,即须经国家卫生健康委报有关部门组织风险评估。另有一层最容易被带过:网传解读常把“24小时上报”“每半年演练”写成6号文硬指标,原文其实只有“及时上报”“定期演练”——我们对照40条原文逐条核对,方案里的每个量化指标(如上面的留存年限)都可拿去对表。
二、客户真正要买的不是DLP,是“不担责”
把“要上DLP”的表层需求追到底:一是为什么做分类分级?→6号文强制要求;二是为什么强制?→医疗数据泄露频发、监管加码;三是为什么落到医院?→主要负责人是第一责任人(第4条);四是为什么领导层紧张?→不达标影响等级评审、财政拨款与个人考核;五是为什么评级和拨款如此关键?→直接决定医院投入、医保支付比例与行业地位。
本质:医院买的不是“DLP”,而是“评级保障+拨款安全+领导免责”的合规底座。
摆在医院面前的有四个核心问题:一是核心重要数据和个人隐私数据存在哪些系统、谁可访问、拷贝走什么通道?二是有没有私自拷贝被投诉、勒索导致停诊?三是第一责任人被约谈,对评级和拨款意味着什么?四是是否有一套能自动出台账、自动管控、自动留证的方案,对评级保障帮助有多大?
三、四类真实场景,一套五层能力
6号文的每一条“必须做什么”,都要落到具体场景才成立。联软以数据为中心,用身份与权限、终端与准入、数据安全、跨域交换、智能体与AIDR五层能力组合落地。但所有管控都先回答同一个问题:是谁在操作。护士站共用账号、轮转医生权限长期不回收,DLP审计追责时追不到人——这正是第18条“岗位权限控制”与第29条“严格身份认证”要先落地的原因。
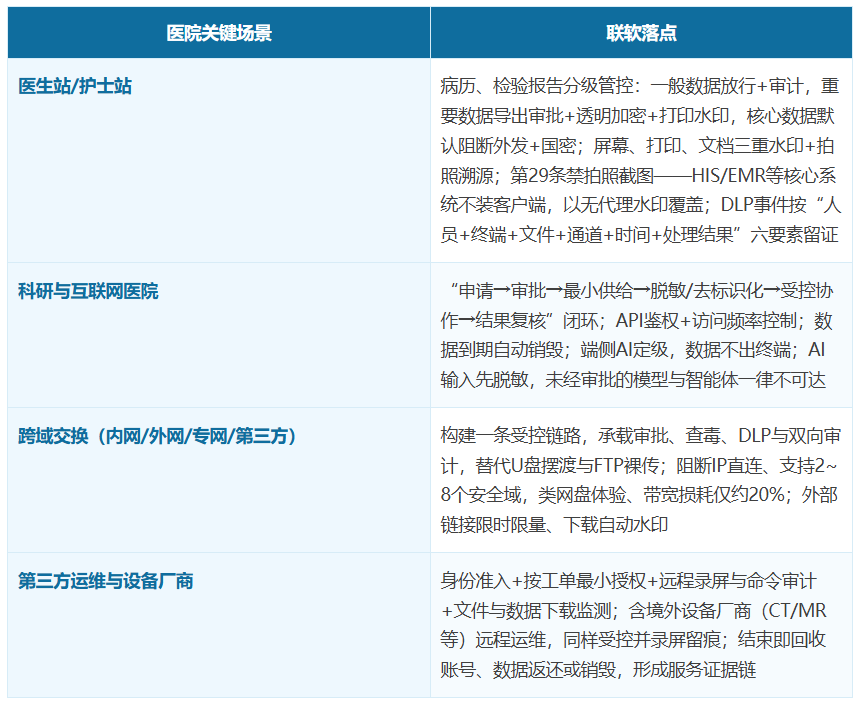
与“单点卖DLP”的思路不同:单点工具管得住看得见的通道,管不住看不见的任务链——病历等敏感数据可能被合法账号、经合法应用、在日常操作中带出。诊疗不能中断,一刀切的管控会被临床绕开(手机拍屏、私人U盘)——联软按“先便捷、再控制、辅以震慑”设计:交换类网盘体验、打标自动化、透明加密不改习惯,再叠加分级管控与三重水印,最后以拍照溯源、文档DNA留证形成震慑。只有身份、终端、数据、跨域、AI五层联动,才能让每条数据路径同时成立“控制+证据”。
四、先破“没有标准”,再破“做了也白做”
破“没有标准”:四层标准体系已经成型
行业指南《卫生健康行业数据分类分级指南(试行)》(2023年6月,3大类22小类101明细)→国家标准GB/T 39725-2020《健康医疗数据安全指南》、GB/T 43697-2024《数据分类分级规则》→地方标准上海DB31/T 1545-2025(3大类19小类68项230细目)、苏州DB3205/T 1167-2024→6号文等。标准不是空白,缺的是把标准落成台账、策略与日志的执行力。
破“做了也白做”:尽职免责,有证据可依
《数据安全法》《个人信息保护法》处罚的是“未履行数据安全保护义务”,而不是“发生了泄露”。做了=尽职,有证据可依;不做=失职,出了事才真没法交代。联软方案直接产出六类可提交监管的证据:制度证据、资产证据、技术证据、审计证据、评估证据、应急证据。
标准已有四层体系,做了有章可循;法律罚失职不罚泄露,做了有证可依。不做,才是真的没法交代。
五、不是第一次做:头部医院的共同选择
联软是中国企业级端点安全市场领导者(Frost & Sullivan《中国企业端点安全市场研究报告》);国内综合排名前列的三甲医院中已有7家落地联软方案;持续保护终端超过2000万台,服务4000+高端客户。
· 北京协和医院:全院终端资产管理、桌面运维、补丁与软件规范化管理,深度适配信创生态。
· 中山大学附属第一医院:越秀总院部署终端准入与安全管理,实现内网/外网/互联网隔离与安全文件交换,替代U盘跨网拷贝。
· 北京大学人民医院:内外网之间部署数据安全交换系统,落实跨网交换的审批、审计与文件安全。
· 北京友谊医院:勒索事件驱动重建,终端防护、移动管控、网络准入与数据交换一体化落地。
更广的案例面:安全文件交换已覆盖北大人民、复旦中山、复旦华山、上海一院、中山一院、南方医院、唐山工人、重庆医大儿童医院等10家头部医院;数据防泄密与移动配发另覆盖湘雅、瑞金、仁济、宣武、武汉协和、广州妇儿等;同一底座在85%以上证券机构、70%以上银行机构生产环境稳定运行。
6号文不是一次采购清单,而是一条持续运行的合规控制链。建议三步走:先做一次差距评估;再选1~2个高价值场景(医生站数据外发、跨域交换、身份管理);最后形成可审计的运营闭环——把策略、审批、日志、整改与演练,变成随时经得起检查的合规证据。