央国企勒索风险防控与数智安全实践
2026年9月20日,ESG创新年会(2026)平行会议——以“数智护航 韧性未来,央国企勒索风险防控与数智安全实践”为主题的研讨会在北京首钢园举行。研讨会由中国企业改革与发展研究会(下称中企研)主办,中企研数字经济与数字安全工作委员会和深圳市联软科技股份有限公司(下称联软科技)承办。来自多家国有企业的信息化和安全负责人、CIO、CSO及关键信息基础设施运营单位代表等参会,联软科技战略副总裁侯东民主持了会议。
中企研副会长范建林在致辞中分享了三个观点:一、网络安全对国有企业具有重要意义。国有企业是国民经济的支柱,掌控大量关键信息,承担服务国家战略、保障国计民生的重要使命,网络安全既是技术问题,也是管理问题,更关乎国家发展大局。因此,国资央企应统筹网络安全与改革发展,前瞻研判风险,前置落实安全工作。二、坚持体系化思维提升安全防护能力,稳步推进核心基础设施国产化替代,夯实自主可控底座。要推动防护模式由被动响应向主动防御转型,运用数字化手段强化风险感知与应急处置;高度重视实战检验,常态化开展攻防演练,在实战磨合中锻炼队伍、查漏补缺、迭代优化安全能力。三、发挥平台桥梁作用,深化行业交流互鉴。以本次研讨会为契机,搭建中央企业、地方国有企业、安全厂商、研究机构之间的沟通平台,总结提炼可复制、可借鉴的实践经验,共同提升国有企业数字安全治理水平。
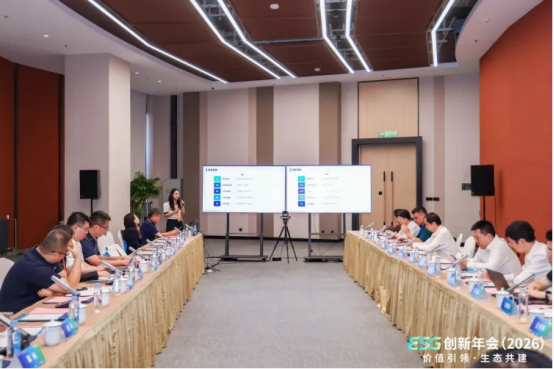
在专题分享环节,联软科技方案专家肖芳以《微软AD域信创替代路径与落地实践》为题,介绍了联软信创AD平替方案。肖芳援引行业数据指出,2026年企业级勒索成功案例中80%以上由域控被攻破引发,身份基础设施已成为勒索攻击的首要目标,叠加2027年底核心系统国产化替代的合规要求,央国企亟须在保障业务连续的前提下实现AD平滑替换。联软的信创AD方案通过底层架构重构实现功能平替与安全增强,完整兼容微软AD的数据格式、操作逻辑与配置策略,采用“终端—身份安全网关—域控”三层纵深防御架构,具备弱口令治理、信创底座部署、无客户端模式、多活高可用、业务无感平滑接管等五大核心安全能力,可适配多类型操作系统终端统一管控、跨系统文件共享权限统一、灾备身份底座接管等核心业务场景。迁移实施采取并行验证、分流灰度、正式切割“三步走”路径,全部步骤支持回退。
目前,该方案已在南方电网、东风集团等央企落地实施,并在中车集团中标入围项目,此外一汽资本按计划将于本月底完成切换并验收。
联软科技售前技术总监、网络安全专家王海军作《勒索风险下的数据安全体系化防护》专题分享。他指出,国有企业当前面临合规红线、勒索攻击高发、AI应用新型风险三重压力,2025年公开勒索事件达2179起,其中近半数造成实际损失。面对攻防成本不对称的现实,防护理念必须从“完全阻止攻击”转向“假设攻击必然发生、守住业务韧性底线”。
联软科技借鉴古代长安城外郭城、内城、皇城三重城垣理念构建了特有的纵深防御体系:终端层以软件白名单机制从源头收缩攻击面,业务域层严格身份认证、分区分域,核心业务层独立异构部署并将安全能力在业务开发阶段原生植入,辅以贯穿全局的安全运营指挥体系;保障数据安全可落实“看得见、打不开、安全交付、出境安全、泄露溯源”五大任务,AI智能体治理可按照治理、识别、保护、检测、处置五大环节推进,最终实现“看得见、管得住、用得好”的安全建设目标。
在自由研讨环节,参会代表围绕灵犀AI安全网关的敏感内容处置逻辑、多元化集团的数据隔离与归集、固件级勒索病毒防护、跨境数据规则壁垒等问题进行了深入研讨和交流。值得一提的是,联软科技还向与会代表赠送了其下属企业的文件保险箱“隐身侠电脑加密工具”软件,可帮助用户应对Windows电脑丢失、维修、被窃、境外安检查验等诸多场景下的信息泄露风险。
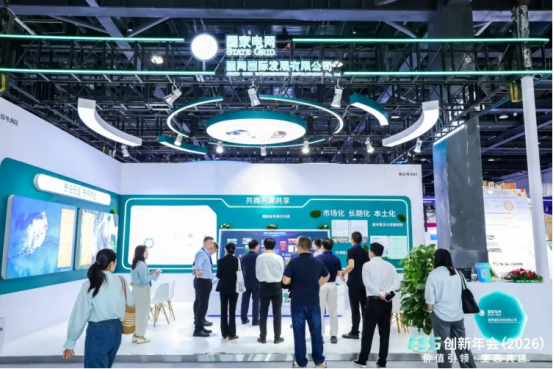
与会代表一致认为,本次闭门研讨会将政策解读、方案实践与一线问诊相结合,为国有企业应对勒索风险、推进信创替代、建设数智安全体系提供了可借鉴的路径与方法,将助力国有企业在数字化转型中行稳致远,为建设数字中国筑牢安全底座。(文章转载自中国企研微信公众号)