联软科技王海军:域控国产化转型下的风险与破局
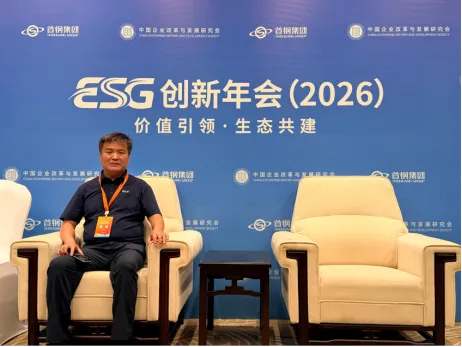
9月19日,ESG创新年会(2026)及第二届ESG博览会在北京首钢园隆重召开,本次活动由中国企业改革与发展研究会、首钢集团有限公司联合主办。本届创新年会以“价值引领·生态共建”为主题,央国企安全底座建设、信创落地与ESG数字治理成为创新年会上一个重要讨论方向。伴随央国企信创改造持续推进,AD域控作为企业IT架构的集权核心,屡屡成为勒索攻击突破口。身份基础设施自主可控,早已不是单纯的技术改造任务,而是兼顾业务连续性、合规监管与ESG责任的核心命题。创新年会期间,《企业观察报》专访了深圳市联软科技股份有限公司技术总监王海军,围绕域控安全风险、国产XCAD安域解决方案落地,以及“十五五”央国企身份基础设施演进方向展开深度对话。
01域控:央国企数字化绕不开的安全红线
不少企业将网络安全简单视作成本支出。在王海军看来,安全投入是保障业务连续性的底层底座,也是ESG信息安全与数据治理的重要组成,权限管控更是安全体系的核心。多份第三方威胁情报显示,70%~90%的勒索攻击,要么直接攻击AD域控,要么利用AD实现内网横向移动。域控掌管身份、业务、终端三类核心资源,一旦被攻陷,受影响的将是企业全域IT资源,而非单一业务系统。
域控风险同时牵动ESG两大维度。社会责任层面,域控失守极易引发大规模数据、个人隐私泄露,触发网络安全、数据安全、个人信息保护相关法律追责,重创企业品牌声誉。治理层面,数字治理涵盖数据、智能体、数字系统三层,如果身份权限底座失控,勒索、数据泄露风险将持续发酵,数字化治理便难以落地,这也是联软选择在ESG年会探讨域控议题的关键原因。
按照79号文“2+8+N”部署,央国企需要在2027年底完成信创国产化替代,AD域控改造是公认的硬骨头,主要存在三重现实壁垒。一是业务依赖,大量央国企身份权限、组策略、DNS、文件共享均依托微软AD,老旧业务深度耦合,部分系统已无原厂支撑,改造必须严守业务不中断、数据不丢失底线;二是技术兼容难题,微软AD与麒麟、统信等信创终端存在天然隔阂,存量Windows终端难以被传统信创域控纳管;大量企业仍在使用停止安全更新的Windows Server旧版本,漏洞频发,极易被攻击者利用实现提权;三是存量改造体验约束,域配置、共享文件数据庞大,迁移易丢数;大规模终端若要脱域重加域、安装客户端,会严重干扰员工办公,很难规模化落地。公安部“两高一弱”专项整治背景下,域控成为勒索攻击首要目标。
域控漏洞难修复、账号兼具业务与管理双重权限、域信任关系复杂,且作为集权系统必须和主机互通,无法简单隔离防护。复盘多起勒索事件能够看到共性问题:分支机构暴露面未收敛、域控弱口令普遍、跨域缺少网络隔离、内网横向移动缺少阻断。攻击者往往通过外网突破终端,窃取账号凭证后横向渗透拿下域控,再通过组策略批量下发勒索病毒。王海军介绍一起央企真实案例:黑客仅获取普通员工域身份,借助域控开放端口完成横向攻破,批量下发勒索程序,数千台终端加密瘫痪,企业耗费近30天才完成业务恢复。
02XCAD安域:适配国有企业的国产域控解决方案
针对微软AD替换的各类痛点,联软推出XCAD(安域)解决方案,跳出简单复刻的思路,从存量兼容、安全增强、能力拓展三个维度适配央国企复杂业务环境。存量兼容上,XCAD完整承接AD DS、Kerberos/LDAP、DNS等核心能力,组织架构、权限、组策略格式与原有体系对齐,认证、资源共享逻辑保持不变,做到迁移风险可控、用户零学习成本。安全增强层面,方案可统一纳管Windows、麒麟、统信、macOS、鸿蒙多类终端,搭建多活多中心架构消除单点故障,打通终端、网络、应用,实现全网身份统一与SSO单点登录。在新增安全能力方面,平台内置弱口令闭环治理模块,搭载身份安全网关,对接UniNAC准入实现终端自动加域认证。王海军指出,身份治理不能只局限自然人账号,设备、应用、AI数字员工身份同样需要管控。数字员工可继承人员权限,在大模型诱导下外传数据,必须纳入统一治理;结合准入与SDP软件定义边界,完成“人—设备—唯一ID”实名绑定,解决共享终端溯源难题。
业务中断是域控改造最大顾虑,XCAD摒弃停机割接,采用加域共存—认证分流—IP割接三阶段渐进接管。先完成身份全量+增量同步,国产域控作为备份域与微软AD双轨并行,按权重分流认证流量;随后降级微软AD,将XCAD升级为主域控;待业务全部平稳,再逐步下线微软AD。整个改造过程终端无需脱域重加域,不用安装客户端,原有密码、组策略、DNS全部保留,员工操作无感知;业务系统通过网关以标准协议对接,无需深度改造,该模式已经在电力、制造业多个生产项目落地验证。
弱口令是“两高一弱”硬指标,但域控场景落地阻力很大,一方面用户抵触频繁改密,另一方面传统域控识别不出隐形弱口令。XCAD无需客户端即可下发密码策略,新用户首次登录强制改密,存量账号在登录动作触发更新,90天内覆盖全部活跃账号,休眠账号由后台失效策略兜底。同时结合密码安全基线叠加企业弱密码字典,能够识别“姓名+数字符号”这类表面合规的高危密码,满足等保2.0的合规要求。XCAD多项防护能力对终端用户无感,构建起立体防护体系。
架构上基于C++/JAVA开发,部署于统信、麒麟国产服务器,规避Windows漏洞面,支持“两地三中心”部署;访问链路实现Kerberos、LDAP加密访问,加固445端口SMB高危漏洞,防止流量镜像窃取账号;数据层面活动目录定期备份,备份格式自主可控不兼容微软AD,搭配国密多算法加密,备份文件外泄也难以逆向破解;依靠SGP ITDR身份安全网关收敛后台暴露面,支持多协议转换,同时内置断网逃生机制,网络中断自动切换本地离线认证,切换时延小于100毫秒,规避客户端断网登录卡死问题。
除替换微软AD,XCAD还可解决诸多央国企现实痛点:实现内外网两套域跨网统一纳管;Windows共享文件可在信创终端直接访问并保留原有权限;外派借调员工沿用总部账号即可在子公司登录,权限不发生变化;实现僵尸账号处置、异地登录、非工作时段登录等风险行为告警;当遭遇安全事件、供应链风险时,可以无感接管原有域控,作为国产备份域控抵御外部风险。
项目落地方面,南方电网项目覆盖5省8地25万台信创终端,采用无客户端分布式部署,兼顾属地本地认证与总部策略统一下发,完成多终端人—机—权一体化管控。某基金2025年12月项目完成内网AD替换+外网新建域控,覆盖2000点异构终端,终端无需脱域加域,员工自助重置密码,内外网身份统一,不增加运维成本。
国核电力院、宁波钢铁等项目,也分别验证了多因素认证、扫码自助改密等场景价值。
03面向“十五五”:从系统替换走向身份治理运营
谈及“十五五”阶段身份基础设施的发展方向,王海军认为,央国企身份建设将从国产化0 1替换,转向账号权限常态化治理运营。替换只是基础,后续核心在于持续运营。联软将推动XCAD与IAM深度融合,统一纳管多类型终端,完整继承原有AD密码体系,不新建独立密码库,落地自定义强密码策略。向上输出身份分析大屏、合规报表、审计留痕,把原始身份数据转化为可看、可审、可辅助决策的治理能力。王海军强调,完整的统一身份治理,需要同时覆盖四类身份:终端系统登录的系统身份、网络接入的网络身份、业务访问的应用身份,以及域控、虚拟化后台等高权限账号对应的特权身份。
仅仅完成单点域控替换,并不能彻底化解安全风险。他援引一则公开银行安全事件,攻击者利用虚拟化管理后台漏洞,借助域应用身份生成黄金票据接管域控,直接造成核心债券交易系统瘫痪,衍生出业务中断、第三方机构损失赔偿等连锁后果。基于此,联软科技搭建了一套完整的纵深防御体系。王海军在介绍这个防御体系时,用了一个十分生动的比喻:“这完全可以参考古代长安城三道城郭的设计。”
依靠准入、SDP软件定义边界构建第一道防护,管控接入主体与访问范围,在网络层阻断横向移动;通过SDK原生集成的方式,把安全能力嵌入业务系统,避免旁路网关影响业务性能;针对集权核心区域部署多重防护手段,搭配贯穿三层架构的全局巡检机制,持续识别异常行为并及时处置。层层设防能够显著抬高攻击者成本,多数普通攻击在第一道防护就会被拦截。
在这套体系当中,网络安全与数据安全策略实现一体化设计,跳出传统建设中网安、数安相互割裂的老路。依靠一套平台完成策略统一管理,可以大幅降低平台建设成本与运维工作量。
王海军坦言,目前很多央国企大量采购防火墙、IPS等安全设备,但域控身份安全常常被忽视。大量勒索攻击根源来自身份风险,却排在安全建设优先级末位。信创身份底座建设,不只是完成合规任务,而是真正掌握身份治理的主动权,这正是自主可控与ESG数字治理的共同目标。(文章转载自企观国资微信公众号)